Cloud souverain en France : le guide pour choisir sans se tromper

Cloud souverain en France : le guide pour choisir sans se tromper
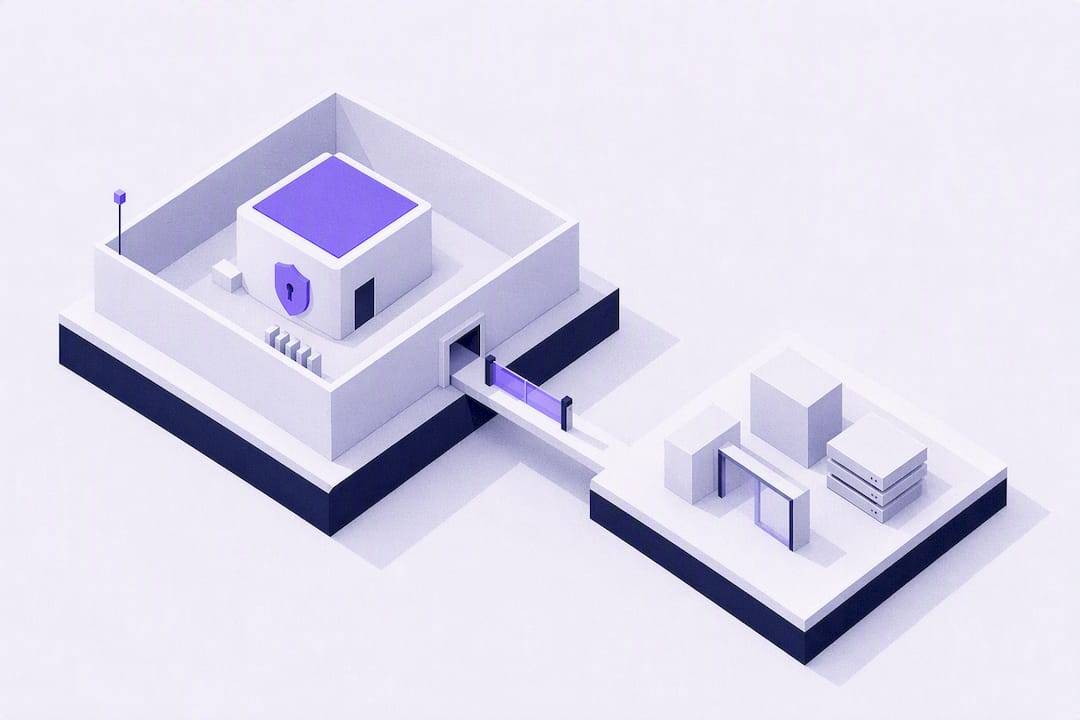
Un cloud souverain en France garantit la maîtrise juridique et technique de vos données, à l’abri des lois étrangères et des dépendances cachées. Pour les données sensibles ou stratégiques, la garantie la plus solide reste une offre qualifiée SecNumCloud par l’ANSSI. Toute entreprise qui traite des données de santé, régaliennes ou concurrentielles critiques doit exiger cette qualification avant de signer un contrat cloud, et non se contenter d’une promesse de localisation en France.
En bref:
- La localisation des serveurs en France ne garantit pas la souveraineté juridique ou technique si la gouvernance, le siège ou l’exploitation restent étrangers.
- La qualification SecNumCloud de l’ANSSI assure une maîtrise réelle en termes de sécurité, de réversibilité et d’indépendance face aux lois extraterritoriales.
- Les achats publics se tournent de plus en plus vers des offres qualifiées, mais la majorité des dépenses reste encore hors du périmètre le plus sécurisé en 2025.
- Vérifier le périmètre précis de la qualification et la capacité de réversibilité technique sont des étapes essentielles avant de signer un contrat cloud souverain.
- La stratégie recommandée consiste à segmenter les données selon leur sensibilité, en réservant SecNumCloud aux informations critiques, tout en utilisant des solutions classiques pour le reste.
Table des matières
- Qu’est-ce qu’un cloud souverain en France ?
- Cloud souverain ou cloud de confiance : quelle différence réelle ?
- Que dit la loi française sur le cloud souverain en 2026 ?
- Comment évaluer un prestataire de cloud souverain avant de signer ?
- Quels sont les principaux acteurs du cloud souverain en France ?
- Le cloud souverain a-t-il des limites ou des risques cachés ?
- Perspective de l’auteur : arbitrer souveraineté et transformation numérique
- Sécuriser le savoir de votre entreprise, pas seulement ses serveurs
- Ressources officielles et lectures recommandées
- Sources
- Questions fréquentes
Qu’est-ce qu’un cloud souverain en France ?
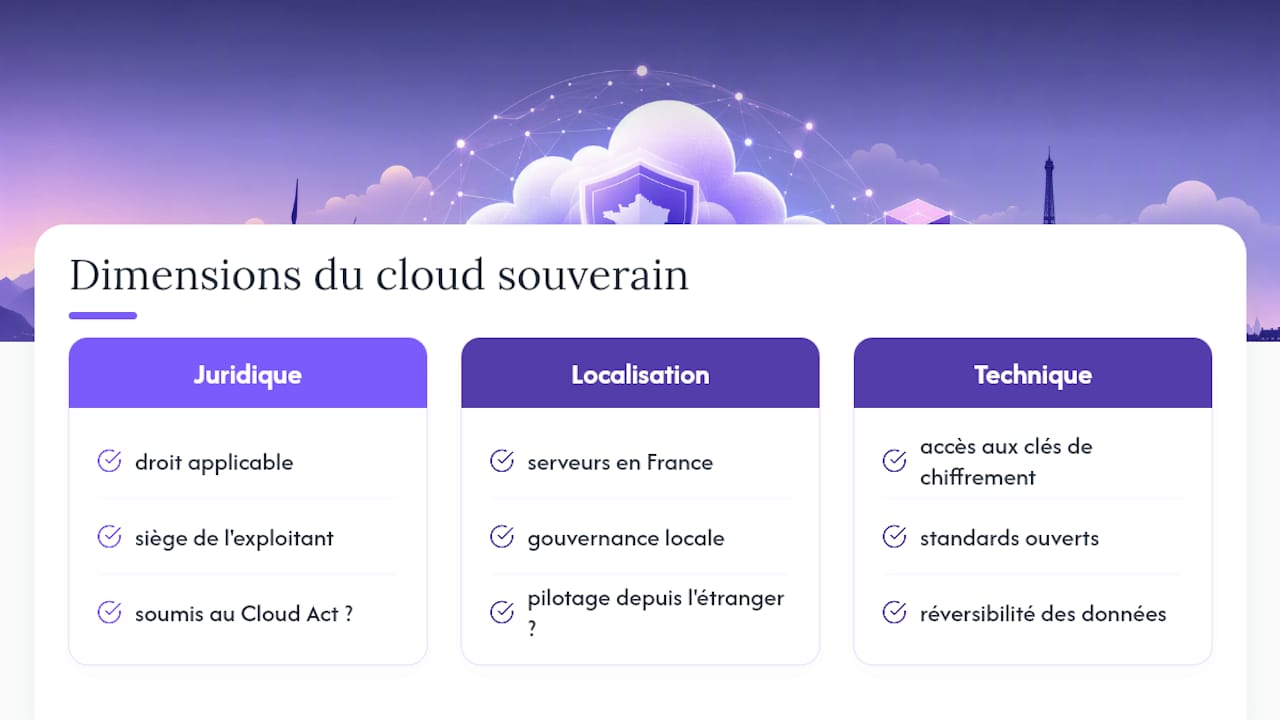
Le terme « souverain » recouvre trois dimensions que beaucoup de fournisseurs mélangent volontairement dans leurs argumentaires commerciaux.
La dimension juridique vient en premier : où siège l’entreprise qui exploite le service, et sous quel droit fonctionne-t-elle réellement ? Un data center basé à Roubaix ne protège rien si sa maison mère est américaine, car elle reste soumise au Cloud Act et peut être contrainte de livrer des données à une autorité étrangère, même stockées sur le sol français.
Vient ensuite la localisation, souvent brandie comme argument suffisant. Elle ne l’est pas : héberger des serveurs en France n’a de sens que si la gouvernance, le siège social et la maîtrise opérationnelle suivent la même logique. Un fournisseur peut afficher fièrement « données hébergées en France » tout en restant piloté, maintenu et administré depuis un autre pays.
Enfin, la dimension technique et opérationnelle couvre la capacité réelle à maîtriser ses opérations : qui a accès aux clés de chiffrement, quels standards ouverts sont utilisés, et surtout, à quel prix et dans quel délai peut-on récupérer ses données en cas de rupture avec le prestataire. C’est cette réversibilité qui distingue un partenaire fiable d’un piège contractuel.
Cloud souverain ou cloud de confiance : quelle différence réelle ?
Le « cloud de confiance » n’est pas un slogan marketing supplémentaire : c’est une catégorie précise, adossée au Visa de sécurité SecNumCloud délivré par l’ANSSI, qui apporte des garanties juridiques et techniques que la simple revendication de souveraineté ne couvre pas (Docaposte Institute).
La qualification SecNumCloud porte sur une offre de service précise (IaaS, PaaS ou SaaS), jamais sur un fournisseur pris dans son ensemble. Un même acteur peut proposer une gamme qualifiée et d’autres services qui ne le sont pas du tout, d’où l’importance de vérifier le périmètre exact avant de signer quoi que ce soit (ANSSI). Le référentiel impose des tests d’intrusion réguliers tout au long du cycle de vie du service, une indépendance capitalistique vérifiée face aux lois extraterritoriales, et des exigences techniques qui vont bien au-delà d’un simple engagement contractuel.
Cette qualification devient obligatoire ou fortement recommandée pour les administrations, les opérateurs d’importance vitale (OIV) et toute organisation manipulant des données sensibles au sens réglementaire. Pour le secteur santé, la certification hébergeur de données de santé (HDS) vient compléter ce socle, sans le remplacer (liste des hébergeurs certifiés HDS).
Que dit la loi française sur le cloud souverain en 2026 ?
La loi n° 2024-449 du 21 mai 2024, dite loi SREN, structure aujourd’hui la stratégie française de souveraineté numérique. Elle pousse les administrations et les opérateurs stratégiques à privilégier les offres qualifiées SecNumCloud pour l’hébergement de leurs données sensibles (ANSSI).
Cette orientation légale s’est traduite concrètement dans les achats publics : en 2025, les acquisitions de prestations cloud via l’UGAP ont atteint 84 millions d’euros, dont 22 millions dirigés vers des offres qualifiées SecNumCloud. Une bascule réelle, mais qui laisse encore une majorité des dépenses publiques hors du périmètre le plus protecteur.
La doctrine « Cloud au centre », déployée depuis 2025, pousse cette logique plus loin en imposant des critères de choix plus stricts dans les marchés publics informatiques, avec une priorité affichée pour les offres qualifiées lorsque la sensibilité des données le justifie.
L’ANSSI joue ici un rôle d’arbitre technique autant que doctrinal. Le référentiel SecNumCloud cherche à s’articuler avec le futur schéma européen de certification cloud, l’EUCS, mais la France a choisi de maintenir des exigences parfois plus strictes que celles envisagées au niveau communautaire. Concrètement, un décideur français ne peut pas se contenter d’attendre l’harmonisation européenne : les règles nationales s’appliquent dès aujourd’hui, et elles pèsent directement sur les choix d’achat.
Comment évaluer un prestataire de cloud souverain avant de signer ?
Un appel d’offres cloud bien construit repose sur des vérifications précises, pas sur des slogans. Voici les points à contrôler systématiquement.
- Périmètre exact de la qualification : demandez le certificat SecNumCloud nominatif de l’offre concernée, pas une attestation générique du fournisseur.
- Clauses contractuelles critiques : siège social de l’entité contractante, chaîne de sous-traitance complète, conditions d’accès aux données par des tiers, délais de notification en cas d’incident de sécurité.
- Preuves techniques concrètes : accès aux journaux d’activité (logs), méthode de chiffrement et gestion des clés, résultats des derniers tests d’intrusion, plan de réversibilité chiffré et testé.
- Continuité de service : niveaux de SLA garantis, fréquence des audits indépendants, existence d’un plan de reprise après sinistre documenté.
Le référentiel de l’ANSSI recommande d’ailleurs de mener une étude d’impact métier et une analyse de risque même lorsque l’offre est déjà qualifiée SecNumCloud : la qualification réduit le risque, elle ne l’annule pas (ANSSI).
Conseil de pro : Demandez au fournisseur combien de temps et à quel coût il vous faudrait pour migrer 100 % de vos données vers un autre prestataire. Une réponse vague ou un silence gêné révèle presque toujours une dépendance technique cachée, souvent liée à un format propriétaire ou à une API non standard.
Quels sont les principaux acteurs du cloud souverain en France ?
Le marché français distingue plusieurs familles d’acteurs, chacune avec un positionnement différent face à la souveraineté.
- Les opérateurs nationaux historiques, comme OVHcloud ou Scaleway, construisent leur offre sur une infrastructure et une gouvernance françaises, avec des gammes progressivement qualifiées SecNumCloud.
- Les acteurs spécialisés infrastructure, comme Outscale, ciblent explicitement les besoins de conformité stricte des grandes entreprises et administrations.
- Les consortiums public-privé, à l’image de NumSpot porté notamment par Docaposte, visent une offre entièrement qualifiée dès le départ plutôt qu’une montée en gamme progressive.
- Les plateformes d’hébergement applicatif, comme Clever Cloud, ciblent des besoins de développement et de déploiement avec une empreinte française revendiquée.
- Les offres encapsulées d’hyperscalers, portées par des partenariats comme celui autour du projet Bleu avec Orange, tentent de concilier puissance technologique internationale et exigences françaises de souveraineté.
Cette diversité impose une règle simple avant tout choix : vérifier systématiquement la qualification SecNumCloud réelle et son périmètre précis, plutôt que de se fier à la communication commerciale d’un acteur, quelle que soit sa notoriété (Clever Cloud).
Le cloud souverain a-t-il des limites ou des risques cachés ?
Une qualification SecNumCloud n’est pas un talisman. Elle réduit un risque juridique et technique précis, mais la sécurité opérationnelle au quotidien, la gestion des accès internes et la formation des équipes restent entièrement sous votre responsabilité.
Le risque de dépendance technologique mérite une attention particulière : privilégiez des standards ouverts et négociez dès la signature un plan de réversibilité chiffré, pas seulement promis à l’oral. Les modèles d’intelligence artificielle propriétaires posent un défi comparable, car un modèle entraîné ou hébergé hors du périmètre souverain peut réintroduire une dépendance que le reste de l’infrastructure avait justement cherché à éliminer.
Enfin, un projet de migration vers le cloud souverain sans plan FinOps ni stratégie de montée en compétences interne finit souvent par coûter plus cher que prévu, et par reporter la charge de gouvernance sur des équipes qui n’y sont pas préparées.
Perspective de l’auteur : arbitrer souveraineté et transformation numérique
La tentation, chez beaucoup de décideurs, consiste à vouloir migrer l’intégralité de leur système d’information vers une offre qualifiée SecNumCloud en une seule fois. C’est rarement la bonne approche, et souvent la plus coûteuse.
Une stratégie plus réaliste segmente les données par sensibilité : SecNumCloud pour ce qui touche à la sécurité nationale, aux données de santé ou aux secrets industriels critiques, et des solutions commerciales classiques pour le reste des usages courants (Docaposte Institute). Cette segmentation exige des compétences internes solides en gouvernance des données, souvent absentes des équipes qui découvrent le sujet sous la pression d’un audit ou d’une obligation réglementaire.
Avant toute migration, une étude d’impact métier honnête vaut mieux qu’un cahier des charges rédigé dans l’urgence.
— quentin
Sécuriser le savoir de votre entreprise, pas seulement ses serveurs
Choisir un hébergeur souverain protège vos données. Mais qu’en est-il du savoir-faire de vos équipes, celui qui ne figure dans aucun serveur parce qu’il vit uniquement dans la tête de vos experts ? Skillsay répond à cette autre moitié du problème : capturer, structurer et rendre interrogeable la connaissance tacite de vos collaborateurs, avant qu’un départ, une retraite ou une réorganisation ne l’efface définitivement.
Concrètement, un agent vocal interviewe vos experts pour extraire leurs méthodes et leurs raisonnements, tandis qu’une intelligence artificielle analyse en parallèle des documents, audios et vidéos existants pour bâtir une base de connaissances vivante, hébergée en France. Les cas d’usage sont précis : sécuriser la transmission lors d’un offboarding critique, accélérer la formation des nouvelles recrues, ou simplement retrouver en quelques secondes une procédure que seul un collaborateur senior connaissait par cœur.
Découvrez comment fonctionne Skillsay et demandez une démonstration adaptée à votre organisation.
Ressources officielles et lectures recommandées
Pour vérifier une qualification ou approfondir le cadre légal, consultez directement les sources primaires plutôt que des résumés commerciaux.
- ANSSI — enjeux technologiques du cloud
- FAQ officielle de la qualification SecNumCloud
- Liste des hébergeurs certifiés HDS
- Legifrance, pour les textes de loi et circulaires
Un partenaire comme Adryo peut par ailleurs simplifier les démarches administratives qui accompagnent souvent une réorganisation de votre infrastructure numérique.
Sources
- ANSSI — Enjeux technologiques : cloud
- ANSSI — FAQ qualification SecNumCloud
- Docaposte Institute — Cloud souverain : définition, enjeux et limites en France
- e-santé — liste des hébergeurs certifiés HDS
Questions fréquentes
C’est quoi le cloud souverain ?
C’est une offre cloud dont l’exploitant échappe aux lois étrangères extraterritoriales et dont l’entreprise garde la maîtrise juridique, technique et opérationnelle complète des données, au-delà de la simple localisation des serveurs.
Quel cloud souverain choisir en France ?
Le choix dépend de la sensibilité de vos données : privilégiez une offre qualifiée SecNumCloud pour les données critiques, en vérifiant toujours le périmètre exact de la qualification plutôt que la réputation générale du fournisseur.
Qui est le leader du cloud souverain européen ?
Il n’existe pas de leader unique désigné officiellement : le marché européen reste fragmenté entre opérateurs nationaux, consortiums public-privé et offres encapsulées d’hyperscalers, chacun avec un niveau de qualification différent.
Qui est le leader du cloud en France ?
Aucun acteur ne détient une position dominante incontestée sur le segment souverain qualifié : OVHcloud, Scaleway, Outscale et le consortium NumSpot porté par Docaposte figurent parmi les acteurs les plus fréquemment cités par le marché.
Une entreprise doit-elle exiger SecNumCloud pour toutes ses données ?
Non. Une segmentation par niveau de sensibilité est plus réaliste : SecNumCloud pour les données critiques ou réglementées, des solutions commerciales classiques pour les usages courants moins exposés.
Recommandations