Sécurité base de connaissances : les priorités techniques à appliquer

Sécurité base de connaissances : les priorités techniques à appliquer
Trois priorités déterminent la sécurité d’une base de connaissances : un contrôle d’accès strict combinant RBAC et authentification multifacteur, un chiffrement systématique des données au repos et en transit (AES-256, TLS 1.3), et une traçabilité immuable via un SIEM horodaté. Utilisez la grille DICP pour évaluer chaque menace. Et si des agents IA interrogent la base, imposez-leur des périmètres d’accès restreints et des jetons à durée limitée : sans cela, ils deviennent la première porte d’entrée pour une fuite de données.
En bref:
- La sécurisation d’une base de connaissances repose sur un contrôle d’accès strict, un chiffrement systématique et une traçabilité immuable via un SIEM horodaté.
- La grille DICP permet d’évaluer et de prioriser la disponibilité, l’intégrité, la confidentialité et la preuve selon le contexte métier, notamment face aux risques liés à l’IA.
- La majorité des incidents proviennent de risques d’exfiltration via agents IA mal configurés ou d’altérations non tracées de contenus critiques.
- Il est crucial d’appliquer des mesures techniques renforcées comme le RBAC, MFA, chiffrement AES-256, et une segmentation ciblée pour limiter l’exposition.
- La gouvernance doit définir clairement responsabilités, contrôles réguliers, classification des contenus et architecture en zones pour limiter la surface d’attaque globale.
Table des matières
- Les critères DICP appliqués à une base de connaissances
- Quels sont les risques réels pour une base de connaissances aujourd’hui ?
- Quels garde-fous techniques pour contrôler les accès et chiffrer les données ?
- Quelles bonnes pratiques organisationnelles pour gouverner la sécurité de la KB ?
- Comment structurer la base pour réduire la surface d’exposition ?
- Comment la captation du savoir tacite s’inscrit dans cette sécurité ?
- Priorités stratégiques pour un RSSI ou un CTO
- Sécuriser le savoir tacite dès sa capture, sans multiplier les points d’exposition
- Sources
- Questions fréquentes
Les critères DICP appliqués à une base de connaissances
DICP n’est pas un acronyme théorique réservé aux audits ANSSI. C’est une grille de lecture opérationnelle qui traduit chaque risque en exigence technique mesurable, et qui structure la méthode EBIOS pour l’expression des besoins de sécurité.
La disponibilité garantit que vos équipes accèdent à la connaissance quand elles en ont besoin. Elle se mesure par un RTO (temps de reprise maximal toléré) et un RPO (perte de données maximale acceptable) définis par entité de contenu, pas de façon uniforme.
L’intégrité protège contre l’altération, volontaire ou accidentelle, des contenus stockés. Le hachage cryptographique de chaque document et un contrôle de version strict permettent de détecter toute modification non autorisée.
La confidentialité limite l’accès aux seules personnes et systèmes habilités. Elle repose sur le chiffrement et sur une politique d’habilitation fine, jamais sur la simple obscurité d’un dossier partagé.
La preuve, souvent négligée, dépasse la traçabilité classique. Elle désigne la capacité à justifier légalement une action sur une donnée et à produire des éléments vérifiables lors d’un contrôle ou d’un contentieux.
Concrètement, voici comment prioriser ces quatre critères selon le contexte métier :
- Une base RH sensible privilégie la confidentialité et la preuve, avant la disponibilité.
- Une base technique consultée en production (support, exploitation) privilégie la disponibilité et l’intégrité.
- Une base soumise à un audit qualité ou réglementaire exige un niveau de preuve élevé sur l’ensemble des quatre axes.
Quels sont les risques réels pour une base de connaissances aujourd’hui ?
Les menaces qui pèsent sur une base de connaissances ont changé de nature depuis l’arrivée des agents IA capables d’interroger ces contenus en langage naturel. Une étude sectorielle relayée par SFR Business évoque qu’une part importante des entreprises françaises ont été touchées par une cyberattaque significative en 2025, ce qui rend l’alignement sur la méthode DICP moins optionnel que jamais.
Quatre familles de risques concentrent l’essentiel des incidents :
- L’exfiltration via accès non contrôlés ou agents IA : un agent conversationnel mal configuré peut restituer des données confidentielles à un utilisateur qui n’y a pas droit, notamment via une injection de prompt qui contourne les instructions initiales du système.
- L’altération de contenus et la perte d’intégrité : une modification non tracée d’une procédure critique (protocole de sécurité, formule de calcul, clause contractuelle) peut avoir des conséquences opérationnelles ou juridiques bien après sa découverte.
- L’indisponibilité et ses conséquences métiers : une panne prolongée sur une base de connaissances support paralyse un service client entier, avec un impact direct sur le chiffre d’affaires.
- Les risques liés aux intégrations et connecteurs externes : chaque API branchée sur la base élargit la surface d’attaque, particulièrement quand elle transite par un agent IA tiers peu audité.
Les analyses les plus récentes sur les risques liés aux agents IA confirment que l’injection de prompt et l’exfiltration de données via des requêtes détournées comptent désormais parmi les vecteurs d’attaque qui progressent le plus vite. Un agent IA qui a accès à toute la base pour répondre correctement à une question ponctuelle est structurellement plus dangereux qu’un humain avec les mêmes droits, car il traite un volume de requêtes qu’aucun contrôle manuel ne peut suivre en temps réel.
Quels garde-fous techniques pour contrôler les accès et chiffrer les données ?
La sécurité technique d’une base de connaissances repose sur cinq piliers qui se renforcent mutuellement. Aucun ne suffit isolément.
- Contrôle d’accès par rôles et attributs (RBAC/ABAC) : attribuez les droits selon la fonction et le contexte, jamais selon la personne. Le principe du moindre privilège doit s’appliquer par défaut, avec extension des droits sur demande justifiée plutôt que restriction après incident.
- Authentification renforcée : le MFA devient la norme minimale, et les standards FIDO2 (clés physiques, biométrie) réduisent le risque de phishing par rapport aux codes envoyés par SMS. Les tokens d’accès doivent porter une durée de vie courte et un scope limité aux ressources réellement nécessaires.
- Chiffrement au repos et en transit : AES-256 pour les données stockées, TLS 1.3 pour les flux réseau. La gestion des clés via un service KMS dédié, avec rotation périodique automatisée, évite qu’une clé compromise expose l’ensemble de l’historique.
- Journalisation centralisée et horodatage : chaque action (lecture, modification, requête d’agent IA) remonte vers un SIEM avec horodatage certifié et conservation immuable. C’est ce niveau de preuve qui permet de reconstituer un incident après coup.
- Sécurisation des API et connecteurs : chaque intégration externe passe par une passerelle qui applique quotas, authentification et journalisation, sans exception pour les outils jugés “internes”.
Conseil de pro : Ne donnez jamais à un agent IA un accès direct à la base complète. Créez un index restreint, filtré par les mêmes règles RBAC que celles appliquées aux utilisateurs humains, et journalisez chaque requête de l’agent comme vous journaliseriez celle d’un compte à privilèges.
Les guides techniques sur les critères de sécurité des systèmes d’information rappellent que ces mesures ne remplacent pas une gouvernance claire. Elles en sont l’exécution technique, rien de plus.
Quelles bonnes pratiques organisationnelles pour gouverner la sécurité de la KB ?
La technique seule ne protège rien si personne ne porte la responsabilité de son application. La gouvernance d’une base de connaissances doit désigner des rôles précis et non se contenter d’une charte générique.
- Nommez un responsable clair pour chaque domaine de la base, avec un workflow de contribution et de validation qui empêche toute publication directe sans relecture.
- Mettez en place une revue périodique des accès (trimestrielle au minimum) pour retirer les habilitations devenues obsolètes après un changement de poste ou un départ.
- Appliquez une classification des contenus dès l’ingestion (public, interne, confidentiel, secret) et masquez systématiquement les champs sensibles pour les profils qui n’ont pas besoin de les voir.
- Programmez des audits et tests d’intrusion réguliers, alignés sur la méthode EBIOS pour formaliser l’évaluation des scénarios de risque.
- Formez les équipes à l’usage encadré des agents IA internes : un collaborateur qui copie une réponse d’agent dans un document externe contourne tous les contrôles techniques mis en place.
Les recommandations du gouvernement sur les systèmes d’IA générative insistent sur ce point : la limitation de l’empreinte de données et la journalisation fine de chaque requête d’agent sont des exigences de gouvernance, pas seulement des paramètres techniques à cocher une fois.
Comment structurer la base pour réduire la surface d’exposition ?
Une base mal architecturée expose des données sensibles même quand chaque contrôle d’accès fonctionne correctement. La structure elle-même doit limiter ce qui est exposable.
- Segmentez la base en zones de confiance : isolez les contenus critiques dans des espaces distincts, avec des règles d’accès propres à chaque zone plutôt qu’une politique unique pour l’ensemble.
- Anonymisez ou masquez les données avant ingestion, en appliquant le principe de minimisation dès la collecte. La CNIL rappelle que la sécurité par conception commence à cette étape, pas après coup.
- Programmez l’expiration automatique des contenus obsolètes selon des cycles de rétention définis par type de document, pour éviter l’accumulation indéfinie de données périmées.
- Encadrez précisément les agents IA : définissez leur périmètre d’accès, la durée de vie de leurs tokens, des quotas de requêtes, et journalisez chaque interrogation comme un événement de sécurité à part entière.
- Imposez le versioning et la validation humaine de chaque contenu ingéré, afin qu’aucune donnée ne rejoigne la base sans passage par un contrôle de cohérence.
Cette architecture par segmentation reste l’un des leviers les moins coûteux à mettre en œuvre, car elle agit en amont, avant même que les contrôles d’accès n’entrent en jeu.
Comment la captation du savoir tacite s’inscrit dans cette sécurité ?
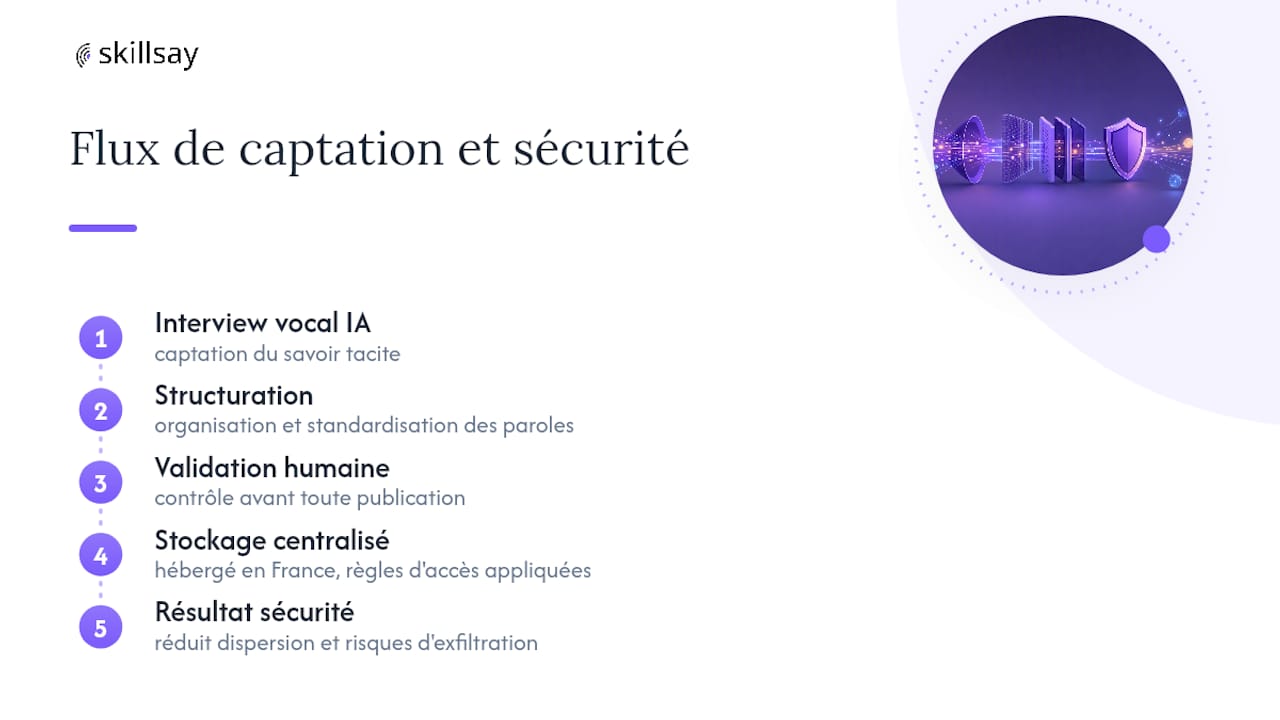
La sécurité d’une base de connaissances se joue aussi au moment de sa constitution, pas seulement dans sa protection après coup. Une IA vocale peut interviewer les experts pour capter ce qu’ils savent sans jamais l’avoir écrit : méthodes, raisonnement, astuces de terrain. Cette parole est ensuite structurée, puis validée par un humain avant tout stockage.
Ce workflow réduit mécaniquement la dispersion de données sensibles : au lieu de multiplier les documents non contrôlés (fichiers personnels, notes éparses, e-mails), la connaissance capturée entre par un canal unique, hébergé en France, où les règles d’accès s’appliquent dès la structuration. La validation humaine des contenus avant publication limite le risque d’ingestion involontaire d’informations confidentielles, un point que les recommandations gouvernementales sur l’IA soulignent comme condition de sécurité par conception.
Priorités stratégiques pour un RSSI ou un CTO
Ne cherchez pas à tout sécuriser d’un coup. Lancez un POC sécurisé sur un périmètre restreint (une équipe, un domaine métier), avant d’étendre l’accès à l’ensemble de l’organisation. Alignez chaque décision technique sur la grille DICP et sur les enjeux métiers réels, pas sur une checklist générique copiée d’un autre secteur.
Pilotez le déploiement avec des indicateurs concrets : taux d’adoption par équipe, nombre d’anomalies détectées par le SIEM, délai moyen de révocation d’un accès obsolète. Un dispositif sécurisé mais inutilisé n’a résolu aucun problème. Un dispositif adopté mais mal tracé en a créé un nouveau.
— quentin
Sécuriser le savoir tacite dès sa capture, sans multiplier les points d’exposition
Contrairement à un outil de knowledge management classique qui ingère des documents déjà écrits, Skillsay capture la connaissance à la source, avant qu’elle ne se disperse dans des fichiers non contrôlés.
Une IA vocale peut interroger les experts, structurer leurs réponses, et soumettre chaque contenu à une validation humaine avant stockage sécurisé. Ce workflow ferme la plupart des angles morts qui exposent une base de connaissances classique : moins de documents épars, moins d’accès à multiplier, une gouvernance appliquée dès la collecte plutôt qu’après coup. Découvrez comment Olivia interviewe vos experts pour transformer leur savoir-faire en mémoire d’entreprise interrogeable, et demandez une démonstration adaptée à votre contexte de sécurité.
Sources
- Recommandations de sécurité pour un système d’IA générative (services.cyber.gouv.fr)
- Garantir la sécurité du développement de l’IA (CNIL)
- Top agentic AI risks 2026 (Kaspersky France)
Questions fréquentes
Quels sont les 4 critères de sécurité d’une base de connaissances ?
Il s’agit de la disponibilité, l’intégrité, la confidentialité et la preuve, résumés par l’acronyme DICP. Ce cadre, largement utilisé dans les guides techniques de sécurité, permet de traduire chaque risque en mesure concrète : chiffrement, hachage, RBAC, journalisation.
Qu’est-ce qu’une base de connaissances en entreprise ?
Une base de connaissances centralise les informations, procédures et savoir-faire d’une organisation pour les rendre accessibles et réutilisables. Elle peut contenir des documents classiques, mais aussi, avec des solutions comme Skillsay, du savoir tacite capturé directement auprès des experts par interview IA.
Quels sont les 4 principes fondamentaux de la sécurité informatique ?
Les quatre principes recoupent souvent la grille DICP : garantir l’accès aux données autorisées (disponibilité), empêcher leur altération (intégrité), en restreindre la lecture aux personnes habilitées (confidentialité), et pouvoir justifier chaque action (preuve). Ces principes structurent aussi bien les audits ANSSI que les architectures de bases de connaissances modernes.
Quels sont les principaux types de bases de données utilisées pour une base de connaissances ?
On distingue généralement les bases relationnelles, les bases documentaires (NoSQL), les bases graphes et les bases vectorielles, ces dernières étant de plus en plus utilisées pour l’indexation sémantique exploitée par les agents IA. Le choix dépend du volume, de la structure des contenus et du type de requêtes attendues, y compris les requêtes en langage naturel.
Quel est le prix d’une solution comme Skillsay pour sécuriser la captation du savoir ?
Les tarifs pour une interview vocale par IA lors d’un offboarding ou pour une solution logicielle de knowledge management enrichie par l’IA sont disponibles sur le site de Skillsay.
Recommandations